IT-Forensik & Incident Response in Österreich

Wenn Sekunden zählen – wir sind sofort da.

Wir begleiten Sie durch jeden Schritt der Krise – ruhig, strukturiert und mit der Erfahrung aus realen Einsätzen.

24/7erreichbar, 365 Tage
≤ 180 Min.Reaktionszeit
3 Std.Einsatz vor Ort
gerichtsfestBeweise nach ISO/IEC 27037
Cyber Trust AustriaOffiziell zertifiziert
Cyber Trust Austria

Kein Cyberangriff kündigt sich an. Er trifft – und er trifft hart.

Nur Senior Consultants.

DFIR Austria ist die spezialisierte Anlaufstelle für Unternehmen und Organisationen in Österreich, die im Ernstfall schnelle, kompetente und diskrete Unterstützung benötigen. Als Ihr Partner für digitale Forensik, Incident Response und IT-Wiederherstellung begleiten wir Sie vom ersten Notruf bis zur vollständigen Rückkehr in den Normalbetrieb – mit End-to-End-Dienstleistungen aus einer Hand.

Unser Team deckt das gesamte Spektrum ab: forensische Einbruchsanalyse, strukturiertes Incident Response Management, technische Systemwiederherstellung und – wo nötig – die professionelle Begleitung von Lösegeldsituationen. Wir arbeiten nach dem international anerkannten Standard ISO/IEC 27037 und stellen sicher, dass keine Spur verloren geht und keine Entscheidung ohne gesicherte Grundlage getroffen wird.

Incident Response

Sofortreaktion bei Cyberangriffen – strukturiert, schnell, gerichtsfest

Wenn Ransomware zuschlägt, Systeme ausfallen oder Daten kompromittiert werden, zählt nicht die Panik – sondern die Reaktionsgeschwindigkeit. DFIR Austria steht Ihnen rund um die Uhr, 365 Tage im Jahr zur Verfügung und ist innerhalb weniger Stunden einsatzbereit – remote oder vor Ort in ganz Österreich.

Unser Incident-Response-Prozess beginnt mit einer sofortigen Triage: Wir identifizieren den Angriffsvektor, stoppen die Ausbreitung und sichern parallel dazu alle relevanten digitalen Spuren. Dabei achten wir von Beginn an auf eine lückenlose Chain-of-Custody-Dokumentation, damit Ihre Beweise auch vor Gericht oder gegenüber Versicherungen Bestand haben.

Im Ernstfall

  1. T+00

    Anruf & Triage

    Wir hören zu, bewerten die Lage und geben sofort die ersten Anweisungen.

  2. T+15 Min.

    Eindämmung

    Angriffsvektor identifizieren, Ausbreitung stoppen – ohne Spuren zu zerstören.

  3. T+60 Min.

    Beweissicherung

    Forensische Sicherung nach NIST, SANS und ISO/IEC 27037 mit lückenloser Chain of Custody.

  4. danach

    Recovery & Bericht

    Sichere Wiederherstellung, Härtung und gerichtsverwertbare Dokumentation.

Kein Schritt erfolgt unkoordiniert – Ihr Management wird in regelmäßigen Lagebriefings auf dem aktuellen Stand gehalten.

BeweisketteSchematische Darstellung
  1. 01SicherstellungerledigtDatenträger, Arbeitsspeicher und Logs forensisch gesichert
  2. 02HashwerterledigtSHA-256 direkt bei der Sicherung berechnet
  3. 03ProtokollerledigtWer, wann, womit – lückenlos dokumentiert
  4. 04AnalyseläuftAusschließlich an Arbeitskopien – das Original bleibt unberührt
  5. 05GutachtenfolgtGerichtsfest und für Dritte nachvollziehbar
Original9f2c 4b07 … d3a1 e41aArbeitskopie9f2c 4b07 … d3a1 e41aHashwerte identisch – Beweis unverändert

Notfallkarte · PDF

Die erste Stunde nach einem Ransomware-Angriff

Sieben Entscheidungen auf einer A4-Seite, mit unserer Notrufnummer und Feldern für Ihre eigenen Kontakte. Ausdrucken, ins Krisenhandbuch legen, neben den Serverraum hängen.

Notfallkarte herunterladenPDF · A4 · 0,7 MB

Leistungen

Vollständige DFIR-Kompetenz – aus einer Hand

Von der Prävention über die erste Stunde eines Sicherheitsvorfalls bis zur gerichtsfesten Dokumentation für Behörden, Versicherungen und Gerichte.

RekonstruktionSchematische Darstellung
  1. Tag −14ErstzugriffMail-Log
  2. Tag −9Admin-RechteEvent-Log
  3. Tag −2DatenabflussFirewall-Log
  4. Tag 0VerschlüsselungDateisystem

Unentdeckt im Netzwerk: 14 Tage – sichtbar erst durch die Korrelation aller Quellen

01 · Digitale Forensik

Digitale Forensik auf höchstem Niveau – Beweise, die standhalten

Digitale Spuren verschwinden schnell – vor allem dann, wenn nach einem Angriff unkoordiniert gehandelt wird. DFIR Austria sichert forensische Beweismittel nach wissenschaftlichen Standards, bevor irgendeine Systemänderung vorgenommen wird. Unsere Experten analysieren Festplatten, Arbeitsspeicher-Abbilder, Netzwerkdaten, Cloud-Logs und mobile Endgeräte – mit zertifizierten Tools und reproduzierbaren Methoden. Die IT-Forensik umfasst die Beweismittelsicherung sämtlicher digitaler Medien – vom Notebook über Smartphone, Server und Datenbanken bis zu Backup-Bändern und Fahrzeugen.

Die gewonnenen Erkenntnisse fließen in gerichtsverwertbare Gutachten ein, die den Anforderungen österreichischer Strafverfolgungsbehörden, Datenschutzbehörden und Versicherungsgesellschaften entsprechen. Ob interner Missbrauch, externer Angriff oder Datenschutzverletzung – wir rekonstruieren, was passiert ist, und dokumentieren es so, dass Sie handlungsfähig bleiben.

02 · Bedrohungen erkennen, bevor sie Schaden anrichten

Malware-Analyse & Threat Hunting

Moderne Angreifer hinterlassen bewusst nur minimale Spuren – und verweilen oft wochenlang unentdeckt in Unternehmensnetzwerken. DFIR Austria kombiniert reaktive Malware-Analyse mit proaktivem Threat Hunting, um versteckte Bedrohungen aufzuspüren, bevor sie eskalieren.

Bei der Malware-Analyse untersuchen wir Schadsoftware sowohl statisch als auch dynamisch: Wir entschlüsseln Persistenzmechanismen, rekonstruieren den vollständigen Aktionsradius der Angreifer und identifizieren kompromittierte Konten und Systeme. Die Ergebnisse erhalten Sie als gerichtsfeste Berichte im PDF-, DOCX- und STIX-Format.

Beim Threat Hunting gehen wir einen Schritt weiter: Auf Basis aktueller Threat-Intelligence-Feeds und des MITRE ATT&CK-Frameworks durchsuchen wir Ihre Infrastruktur gezielt nach Indikatoren für eine laufende Kompromittierung. Das Ergebnis ist nicht nur Klarheit über den Ist-Zustand – sondern eine fundierte Basis für nachhaltige Schutzmaßnahmen.

Threat Hunt · MITRE ATT&CKSchematische Darstellung
  • Erstzugriff
  • T1566Phishing
  • T1190Exploit Web-App
  • T1078Gültige Konten
  • Persistenz
  • T1053Geplante Tasks
  • T1547Autostart
  • T1136Neues Konto
  • Laterale Bewegung
  • T1021Remote-Dienste
  • T1570Tool-Transfer
  • T1550Pass-the-Hash
  • Exfiltration
  • T1567Webdienst
  • T1041Über C2
  • T1048Alt. Protokoll

2 Treffer2 in Prüfung8 unauffällig

GutachtenSchematische Darstellung

  1. Auftrag & Beweisfragen
  2. Befund – gesicherte Beweismittel
  3. Methodik & Werkzeuge
  4. Analyse
  5. Beantwortung der Beweisfragen
  6. Anhang – Hashwerte & Protokolle

Allgemein beeideter und gerichtlich zertifizierter Sachverständiger

03 · Begutachten

IT-forensische Gutachten und Analyse komplexer Sachverhalte

Abseits der forensischen Kernarbeit unterstützen wir Sie bei der Analyse komplexer Sachverhalte im Vertragsrecht, Arbeitsrecht, Kartellrecht und Urheberrecht – bis hin zur Vorbereitung auf Gerichtsverhandlungen.

Michael Meixner ist allgemein beeideter und gerichtlich zertifizierter Sachverständiger für digitale Forensik und Cybersicherheit. Seine Gutachten sind für Gerichte, Behörden und Versicherungen nachvollziehbar und halten der Prüfung stand.

04 · Vorbeugen

IT-Sicherheit in Wien und ganz Österreich – bevor etwas passiert

Unser Kompetenzbereich erstreckt sich von Comprehensive Security über soft- und hardwareunabhängiges Consulting, Penetrationstests und Audits aus Sicht des Managements bis zu Cybersecurity Assessments.

Eine Bewertung der Cybersicherheit untersucht die Sicherheitskontrollen Ihres Unternehmens auf ihre Fähigkeit, Schwachstellen zu erkennen und zu beheben. Im Unterschied zu einem Audit, das eine Checkliste abarbeitet, erfolgt die Risikobewertung im Einklang mit Ihren Geschäftszielen – als Grundlage für gezielte Maßnahmen. In Schulungen und Workshops bereiten wir Ihr Team auf den Ernstfall vor.

ReifegradSchematische Darstellung
  • Identitäten & Zugänge2 → 4
  • Backup & Wiederherstellung3 → 5
  • Patch-Management2 → 4
  • Protokollierung & Erkennung1 → 4
  • Notfallplan & Übungen1 → 3

Ist-ZustandZiel nach MaßnahmenSkala 1–5

Alle Leistungen

Reagieren, aufklären, begutachten, vorbeugen – alles aus einer Hand.

Reagieren

Wenn es passiert ist: sofort eindämmen, Schaden begrenzen, Betrieb wiederherstellen.

Aufklären

Beweise sichern und auswerten – gerichtsfest, nachvollziehbar, nach anerkannten Standards.

Begutachten

Gutachten und Sachverhaltsanalysen für Gerichte, Behörden und Versicherungen.

Vorbeugen

Bevor etwas passiert: Schwachstellen finden, Risiken bewerten, Systeme härten.

Standards & Zertifizierung

  • Cyber Trust Austria
  • NIST SP 800-61
  • SANS
  • ISO/IEC 27035
  • ISO/IEC 27037
  • MITRE ATT&CK

Zahlen & Fakten

Vertrauen, das sich in Zahlen zeigt

20+Jahre Einsatzerfahrung
2013seit 2013 allgemein beeideter und gerichtlich zertifizierter Sachverständiger
≤ 180Minuten bis zur Rückmeldung – 24/7, 365 Tage
27037ISO/IEC – Beweissicherung nach gerichtsverwertbaren Standards, Chain of Custody
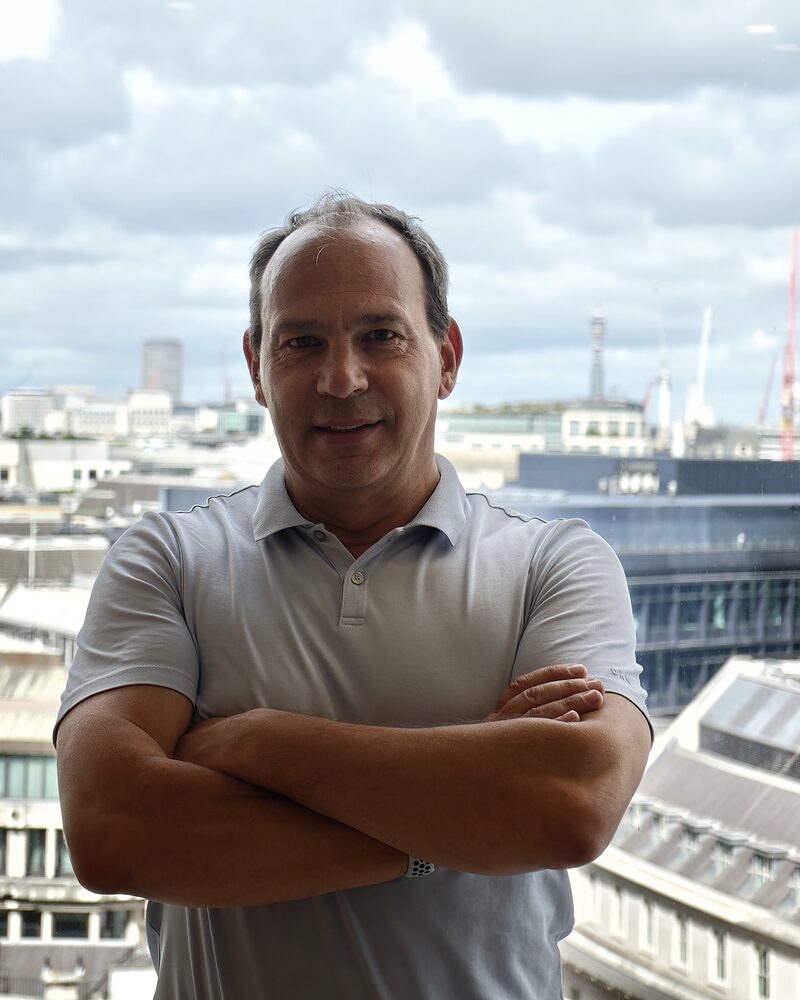
Michael Meixner, Gründer und Geschäftsführer von DFIR Austria

Michael Meixner – Gründer & Lead Consultant

Senior Consultant Only

Diskretion, Erfahrung und ein Team, dem Sie vertrauen können

Ein Cybervorfall duldet kein On-the-Job-Training.

Deshalb besteht unser Team ausschließlich aus erfahrenen Senior-Consultants – Experten, die reale Incidents kennen, unter Druck strukturiert arbeiten und wissen, worauf es im Ernstfall ankommt. Jeder Einsatz wird persönlich von einem unserer Spezialisten geführt – mit direkter Verantwortung, klarer Kommunikation und dem gesamten Kompetenzspektrum des Teams im Rücken. Kein anonymes Helpdesk, kein Weiterleiten, kein Erklären von vorne.

Unsere Expertise umfasst die gesamte Breite eines modernen Angriffsszenarios: von Active Directory und Microsoft 365 über Netzwerk- und Endpointforensik bis hin zu SIEM, Cloud-Umgebungen und Backup-Systemen.

Ein Cybervorfall ist nicht nur ein technisches Problem – er ist eine Belastungsprobe für das gesamte Unternehmen. DFIR Austria versteht das und handelt entsprechend: diskret, verlässlich und mit dem Ziel, Ihnen so schnell wie möglich die operative Kontrolle zurückzugeben. Wir unterzeichnen auf Wunsch sofort eine Vertraulichkeitsvereinbarung und kommunizieren ausschließlich mit den von Ihnen benannten Ansprechpersonen.

Unsere Leistungen umfassen neben der technischen Analyse auch die Kommunikation mit Behörden und Versicherungen.

Bei DFIR Austria sprechen Sie immer mit jemandem, der Ihren Fall kennt – und die Antworten hat.
Kontakt

Kontaktieren Sie uns – bevor der Ernstfall eintritt.

Bei einem Cyberangriff zählt jede Minute – unser Team startet sofort mit der Analyse. Ob akuter Cyberangriff, präventive Beratung oder forensisches Gutachten: Wir stehen für ein kostenloses Erstgespräch zur Verfügung.

Notfall 24/7+43 1 226 40 33E-Mailhello@dfir-austria.at

Unternehmen – 24/7

  • Kostenlose Ersteinschätzung Ihres Vorfalls (max. 30 Min.)
  • Antwort innerhalb von 180 Minuten
  • Vertraulich und diskret
  • NDA auf Wunsch – sofort verfügbar

Privatkunden – täglich 09:00–20:00 Uhr

Bei Anliegen rund um IT-Sicherheit und digitale Vorfälle.